Logowanie do systemu obsługującego agencję opłat powinno chronić nie tylko hasło, ale również drugi, niezależny element. Dlatego w AON działa logowanie dwuetapowe, czyli 2FA. Po wpisaniu prawidłowego loginu i hasła system wysyła jednorazowy kod na adres e-mail przypisany do konta kasjera albo – gdy ta metoda jest dostępna – wiadomością SMS.
To rozwiązanie ma znaczenie praktyczne. Nawet jeśli hasło zostanie poznane przez inną osobę, samo hasło nie powinno wystarczyć do zalogowania się na nowym urządzeniu. Wprowadzenie 2FA jest też zgodne z kierunkiem wskazanym przez Urząd Komisji Nadzoru Finansowego w rekomendacjach dotyczących bezpieczeństwa usług SaaS i zarządzania ryzykiem dostawców ICT.
Dlaczego KNF zwraca uwagę na logowanie do usług SaaS
SaaS to oprogramowanie udostępniane jako usługa, zwykle przez przeglądarkę internetową. Do tej grupy należą między innymi systemy księgowe, sprzedażowe, komunikacyjne i rozwiązania wspierające codzienną działalność firmy.
W rekomendacji opublikowanej 5 października 2026 r. UKNF wskazuje, że podmioty rynku finansowego powinny przeglądać wykorzystywane usługi SaaS, zakres powierzanych danych, przyznane uprawnienia, integracje oraz sposób zarządzania poświadczeniami. Jednym z opisanych zabezpieczeń jest uwierzytelnianie wieloskładnikowe, szczególnie dla kont administracyjnych. Nadzorca zwraca również uwagę na możliwość unieważnienia aktywnych sesji i poświadczeń, jeżeli istnieje podejrzenie ich przejęcia.
Źródło: UKNF – rekomendacje dotyczące bezpieczeństwa usług SaaS i zarządzania ryzykiem dostawców ICT.
Rekomendacja nie oznacza, że sam kod 2FA załatwia wszystkie obowiązki związane z bezpieczeństwem. Jest jednym z elementów szerszego podejścia obejmującego konta użytkowników, uprawnienia, urządzenia, dostawców, kopie danych, reagowanie na incydenty i ciągłość działania. W przypadku podmiotów objętych DORA działania te należy łączyć z zarządzaniem ryzykiem ICT, z uwzględnieniem zakresu działalności, właściwych wyłączeń i zasady proporcjonalności.
Jak przebiega logowanie dwuetapowe do AON
Po wpisaniu loginu i hasła AON wyświetla ekran weryfikacji dwuetapowej. System informuje, na jaki zamaskowany adres został wysłany kod. Kod należy wpisać w pole „Kod z wiadomości” i zatwierdzić.
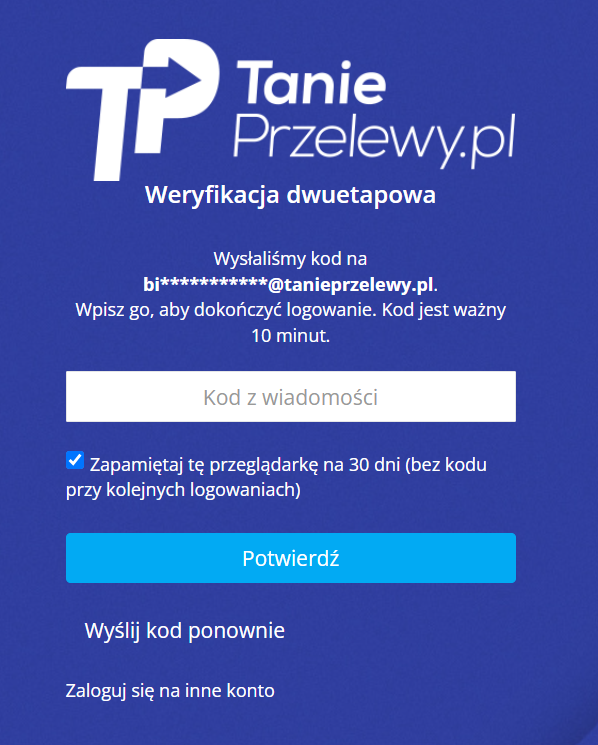
Kod ma sześć cyfr, jest ważny przez 10 minut i można wykorzystać go tylko raz. Wiadomość e-mail z kodem przychodzi z adresu noreplay@agencjeoplat.pl. Kod przesłany SMS-em przychodzi od nazwanego nadawcy TPrzelewy.
Jeżeli na ekranie znajduje się opcja „Zapamiętaj tę przeglądarkę na 30 dni”, można ograniczyć liczbę kolejnych pytań o kod na tym urządzeniu. Z tej funkcji warto korzystać tylko na zabezpieczonym stanowisku agencji, do którego nie mają dostępu osoby nieuprawnione. Nie należy zapamiętywać przeglądarki na komputerze publicznym ani na urządzeniu współdzielonym poza agencją.
Weryfikację dwuetapową można także pominąć na dany dzień. AON pozwoli wtedy kontynuować pracę i nie będzie wyświetlał komunikatu przy każdym kolejnym logowaniu tego samego dnia. Przypomnienie pojawi się ponownie następnego dnia. Dzięki temu komunikat nie utrudnia bieżącej pracy, ale użytkownik regularnie otrzymuje możliwość włączenia dodatkowego zabezpieczenia.
Pominięcie kodu oznacza, że dane logowanie jest chronione wyłącznie loginem i hasłem. Nie należy więc traktować tej opcji jako stałego wyłączenia zabezpieczenia, szczególnie na kontach właściciela, administratora oraz osób mających dostęp do szerszego zakresu danych i ustawień.
Co zrobić, gdy kod nie przychodzi
Najpierw trzeba sprawdzić, gdzie AON wysłał wiadomość. Zamaskowany adres widoczny na ekranie powinien odpowiadać adresowi przypisanemu do danego konta kasjera.
W przypadku kodu e-mail:
- sprawdź folder Odebrane, Spam i inne foldery automatyczne;
- sprawdź, czy skrzynka nie ma reguły przenoszącej wiadomości;
- odczekaj chwilę i użyj „Wyślij kod ponownie”;
- wpisz najnowszy otrzymany kod, ponieważ wcześniejszy mógł już wygasnąć.
W przypadku kodu SMS:
- sprawdź poprawność numeru telefonu przypisanego do konta;
- sprawdź zasięg i wiadomości od nadawcy TPrzelewy;
- pamiętaj, że kod SMS również jest ważny przez 10 minut;
- nie przesyłaj kodu innej osobie i nie dyktuj go konsultantowi.
Jeżeli adres e-mail albo numer telefonu są nieaktualne, każdy kasjer może sprawdzić własne dane w sekcji „Administracja – Moje konto”. Administrator sprawdza dane wszystkich kasjerów w sekcji „Administracja – Kasjerzy”. Braku dostępu do kodu nie należy obchodzić przez logowanie się kontem innego pracownika.
Każdy kasjer powinien mieć własne konto
2FA działa prawidłowo tylko wtedy, gdy konta użytkowników są uporządkowane. Wspólny login dla kilku osób utrudnia ustalenie, kto wykonał daną czynność, a kod wysłany na skrzynkę jednej osoby może blokować pracę pozostałych.
W praktyce właściciel agencji powinien okresowo sprawdzać:
- czy każdy aktywny kasjer ma własny login;
- czy adres e-mail i numer telefonu są aktualne;
- czy konto byłego pracownika zostało zawieszone;
- czy uprawnienia odpowiadają rzeczywistym obowiązkom;
- czy użytkownicy nie przekazują sobie haseł i kodów.
Jest to zgodne z rekomendacją KNF, która zwraca uwagę nie tylko na sam mechanizm logowania, lecz także na zarządzanie tożsamością, uprawnieniami i możliwością szybkiego ograniczenia dostępu.
Kod przyszedł bez próby logowania – co wtedy
Nieoczekiwany kod może oznaczać, że ktoś wpisał prawidłowe hasło do konta albo próbuje wykorzystać dane logowania. W takiej sytuacji:
- Nie podawaj kodu nikomu.
- Zmień hasło do AON.
- Poinformuj właściciela agencji lub administratora.
- Zgłoś zdarzenie obsłudze TaniePrzelewy.pl.
- Sprawdź, czy konto nie jest współdzielone i czy dane kontaktowe są prawidłowe.
Zespół TaniePrzelewy.pl nie prosi o podanie kodu 2FA przez telefon, czat ani e-mail. Kod służy wyłącznie do potwierdzenia logowania przez osobę, która właśnie korzysta z AON.
2FA pomaga, ale nie zastępuje pozostałych zabezpieczeń
Logowanie dwuetapowe ogranicza ryzyko przejęcia konta po poznaniu hasła. Nie chroni jednak przed każdym scenariuszem. Nadal trzeba zabezpieczać komputer, aktualizować przeglądarkę, wylogowywać się po pracy, ograniczać uprawnienia i reagować na nietypowe komunikaty.
Rekomendacja UKNF dotycząca SaaS obejmuje osiem szerszych obszarów: identyfikację usług i danych, weryfikację dostawców, kontrolę integracji i uprawnień, ochronę poświadczeń, ocenę podwykonawców i przepływów danych, retencję, przygotowanie do incydentów oraz korzystanie z informacji CSIRT KNF. Włączenie 2FA w AON jest jednym z konkretnych działań, które wspiera bezpieczeństwo codziennej pracy agencji.
Najważniejsze zasady
- Każdy kasjer korzysta z własnego konta AON.
- Kod e-mail przychodzi z
noreplay@agencjeoplat.pl. - SMS z kodem przychodzi od nadawcy TPrzelewy.
- Kod jest ważny 10 minut i działa tylko raz.
- 2FA można pominąć na dany dzień; przypomnienie wróci następnego dnia, a nie przy każdym logowaniu.
- Kodów i haseł nie przekazujemy innym osobom.
- Przeglądarkę zapamiętujemy tylko na zabezpieczonym urządzeniu.
- Nieoczekiwany kod oznacza konieczność sprawdzenia bezpieczeństwa konta.
Pełny opis logowania i pozostałych funkcji znajduje się w naszej instrukcji obsługi AON.